Configuration
Essayez un plugin
Le plugin Operations est fourni avec /risk-assessment et d'autres compétences de gestion des fournisseurs comme point de départ, déjà structuré pour lire la documentation de sécurité et noter par rapport à un cadre. Si votre administrateur gère les plugins et qu'il n'est pas encore disponible, ignorez cette étape ; rien ci-dessous n'en a besoin.
/risk-assessmentIdentify, assess, and mitigate operational risks./vendor-reviewEvaluate a vendor — cost analysis, risk assessment, and recommendation.Connectez vos outils
Claude Cowork est plus puissant lorsqu'il travaille directement avec vos systèmes. Vous contrôlez les autorisations et l'accès. En savoir plus sur l'accès aux outils(s’ouvre dans un nouvel onglet).
Accédez à Personnaliser → Connecteurs dans Cowork pour configurer.


Définissez votre dossier de travail
Faites glisser les fichiers que vous utiliserez (le SOC 2 du fournisseur, ses réponses au questionnaire, le DPA et le MSA, votre cadre de risque) dans un dossier sur votre machine, puis pointez Cowork vers celui-ci. Cowork lit ce dossier et y réécrit le mémo noté et la liste des mesures d'atténuation. Si vous effectuez des examens de fournisseurs régulièrement, créez un projet Cowork(s’ouvre dans un nouvel onglet) à partir de ce dossier afin que votre cadre, vos instructions et votre mémoire restent attachés.
Le prompt
Copiez ceci dans Claude Cowork
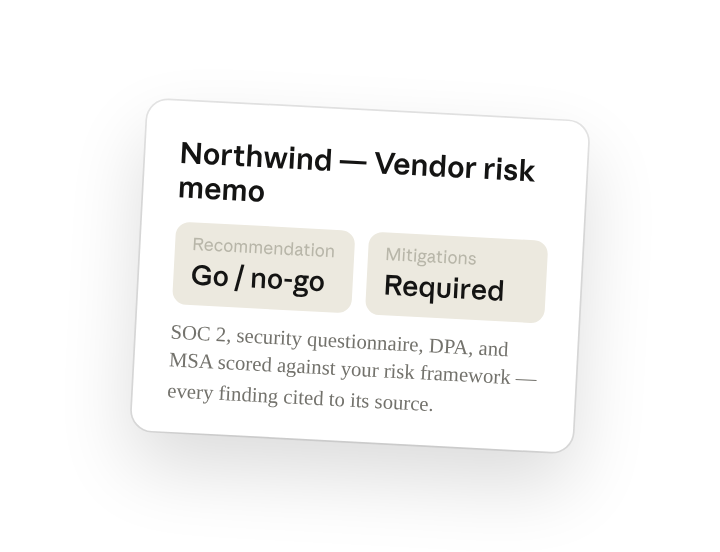
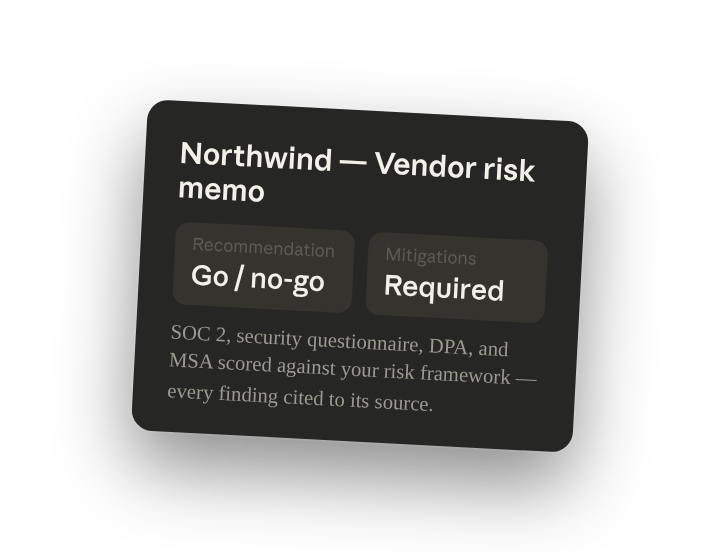
Notez le SOC 2, le questionnaire de sécurité, le DPA et le MSA de ce fournisseur par rapport à notre cadre de risque. Rédigez le mémo d'examen avec une décision claire de go ou no-go et les mesures d'atténuation requises avec leurs responsables. Citez le document source et la section pour chaque constat.
Pourquoi cela fonctionne
Listez les sources à lire ensemble. « SOC 2, questionnaire, DPA et MSA » indique à Cowork de croiser les preuves de sécurité et les termes contractuels, de sorte qu'une lacune de contrôle et une clause contractuelle manquante apparaissent comme un seul constat, et non comme deux examens distincts.
Utilisez vos propres critères de risque. « Par rapport à notre cadre de risque » oriente la notation vers le document présent dans le dossier, de sorte que le niveau et la décision go/no-go reflètent vos seuils de sensibilité des données et d'accès.
Demandez une recommandation go ou no-go. « Décision claire de go ou no-go » associée à « mesures d'atténuation requises avec leurs responsables » fait du mémo un document sur lequel les achats peuvent agir directement, et non une simple liste d'observations que quelqu'un devra encore interpréter.
Les citations rendent le document auditable. « Citez le document source et la section » signifie que chaque constat renvoie à une page du SOC 2 ou à une clause du DPA, afin que la sécurité et le service juridique puissent vérifier sans relire l'ensemble du dossier.
Obtenez un meilleur brouillon
Ajoutez un exemple à reproduire. Déposez un exemple que vous appréciez dans le dossier et Cowork adaptera sa structure et son ton.
Demandez-lui de signaler les incertitudes. Ajoutez « signale tout ce dont tu n'es pas sûr » afin de savoir par où commencer lorsque vous relisez le brouillon.
Faites fonctionner Cowork pour vous
Une compétence de plugin est un point de départ — personnalisez-la avec vos propres pratiques et votre expertise. Quelques minutes de conversation suffisent pour qu'elle fonctionne ensuite selon vos standards.
Transforme ce que nous avons fait jusqu'à présent dans cette tâche en une compétence, ou modifie la compétence /risk-assessment avec mes retours.
Rendez-le reproductible
Exécutez-le sur chaque nouveau fournisseur
Lorsqu'un dossier fournisseur arrive, le mémo noté devrait déjà être en cours de rédaction. Tapez /schedule dans le prompt, ou ouvrez Planifié dans la barre latérale de Cowork, et la compétence personnalisée s'exécutera chaque fois qu'un nouveau dossier risk-review apparaît sous Vendors.
/schedule En semaine à 9h, vérifie Vendors pour tout nouveau dossier risk-review, exécute /risk-assessment sur les documents qu'il contient, puis écris le mémo noté et la liste des mesures d'atténuation dans ce dossier.
Exécute /risk-assessment sur chaque nouveau dossier risk-review sous Vendors et y réécrit le mémo noté et la liste des mesures d'atténuation.
Partagez avec vos coéquipiers
Votre /risk-assessment personnalisé intègre désormais vos niveaux de risque, vos contrôles rédhibitoires et votre format de mémo. Partagez-le afin que les achats, la sécurité et le service juridique notent chaque fournisseur de la même manière, et que la chaîne d'approbation lise un mémo cohérent, quel que soit qui a mené l'examen.